Entradas

Identificación de requisitos de software

Imagen
  Identificación de requisitos de software La correcta identificación de requisitos es fundamental para el éxito en el desarrollo de software, ya que es en esta etapa donde se debe comprender a fondo lo que el cliente necesita y espera para su proyecto. A través de la ingeniería de requisitos y sus distintos enfoques, se buscan soluciones a los desafíos que el cliente enfrenta. Este proceso es esencial para el buen desarrollo del software; una identificación deficiente de los requisitos puede llevar al fracaso del proyecto. Además, no realizar esta tarea de manera adecuada puede resultar en pérdidas significativas de tiempo y recursos, tanto para el cliente como para el equipo de desarrollo. Por estas razones, la identificación de requisitos debe ser realizada por profesionales altamente capacitados, con un buen dominio tanto del sistema como de las necesidades del cliente, y que cuenten con habilidades de comunicación excepcionales.

Proceso de elicitación de requisitos y los tipos de requerimientos de software

Imagen
  Proceso de elicitación de requisitos y los tipos de requerimientos de software

Importancia del proceso de software, métodos, y herramientas en su ciclo de vida

Imagen
  Importancia del proceso de software, métodos, y herramientas en su ciclo de vida   ¿Cuál es la importancia del proceso de software, métodos, y herramientas, en su ciclo de vida? En ingeniería del software, un proceso de desarrollo del software es el proceso de dividir el trabajo de desarrollo del software en distintas fases para mejorar el diseño, la gestión del producto, y la gestión de proyecto. Es también conocido como el ciclo de vida del desarrollo de software. La metodología puede incluir la pre-definición de entregas concretas y artefactos que son creados y completados por un equipo del proyecto para desarrollar o mantener una aplicación. La mayoría de procesos de desarrollo modernos pueden ser vagamente descritos como ágiles. Otras metodologías incluyen desarrollo en cascada, prototipado, desarrollo iterativo e incremental, desarrollo de espiral, desarrollo de aplicación rápida, y programación extrema. Algunas personas consideran el "modelo" del ciclo de vida un tér...

Metodología a seleccionar para el desarrollo de software seguro

 Metodología a seleccionar para el desarrollo de software seguro Elegí la metodología S-SDLC (Secure Software Development Life Cycle) para aplicar en un proyecto reciente en el que estaba involucrado. Al principio, mi equipo y yo decidimos que la seguridad debía ser una prioridad desde el inicio del desarrollo, no solo una fase posterior. Así que comenzamos a integrar las prácticas de seguridad en cada una de las fases del ciclo de vida del software. Lo primero que hice fue asegurarme de que todos los miembros del equipo estuvieran capacitados en las mejores prácticas de seguridad. Esto nos permitió tener un enfoque proactivo, donde no solo buscábamos cumplir con los requisitos funcionales, sino también identificar y mitigar los riesgos de seguridad desde la fase de planificación. En esta etapa, trabajamos estrechamente con los stakeholders para definir claramente los activos críticos y las posibles amenazas. Cuando llegamos a la fase de diseño, no solo nos enfocamos en la arquite...

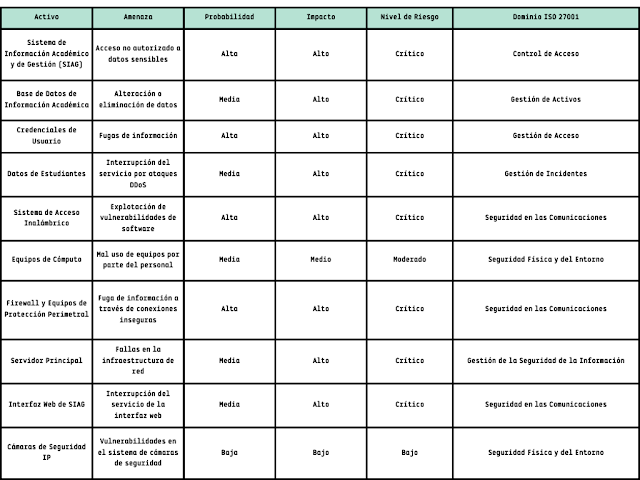
Matriz de riesgos

Imagen
  Matriz de riesgos

Análisis de Riesgos

Imagen
  Análisis de Riesgos   El activo más importante que se posee es la información y, por lo tanto, deben existir técnicas que la aseguren, más allá de la seguridad física que se establezca sobre los equipos en los cuales se almacena. Estas técnicas las brinda la seguridad lógica que consiste en la aplicación de barreras y procedimientos que resguardan el acceso a los datos y sólo permiten acceder a ellos a las personas autorizadas para hacerlo. Los medios para conseguirlo: Restringir el acceso (de personas de la organización y de las que no lo son) a los programas y archivos. Asegurar que los operadores puedan trabajar pero que no puedan modificar los programas ni los archivos que no correspondan (sin una supervisión minuciosa). Asegurar que se utilicen los datos, archivos y programas correctos en/y/por el procedimiento elegido. Asegurar que la información transmitida sea la misma que reciba el destinatario al cual se ha enviado y que no le llegue a otro. Asegurar que existan si...

Vulnerabilidades del Software

Imagen
  Vulnerabilidades del Software Las vulnerabilidad del Software puede deberse a: Una mala configuración del software por parte del administrador y/o usuario. Una incorrecta programación durante el proceso de desarrollo o actualización del Software. Hoy en día, se deben más a: bastante documentación de usuario para configurar el Software. Desconocimiento de seguridad informática en la mayoría de programadores. Empresarios que fuerzan los ciclo de desarrollo del Software para terminar antes los productos. Las auditorias de seguridad de código fuente apenas se practican. Destacamos las siguientes vulnerabilidades: Cross Site Scripting (XSS) de forma directa e indirecta XSS es un ataque de inyección de código malicioso para su posterior ejecución que puede realizarse a sitios web, aplicaciones locales e incluso al propio navegador. Sucede cuando un usuario mal intencionado envía código malicioso a la aplicación web y se coloca en forma de un hipervínculo para conducir al usuario a otro...